Ataque hacker a freezers de supermercados expõe falhas da Internet das Coisas
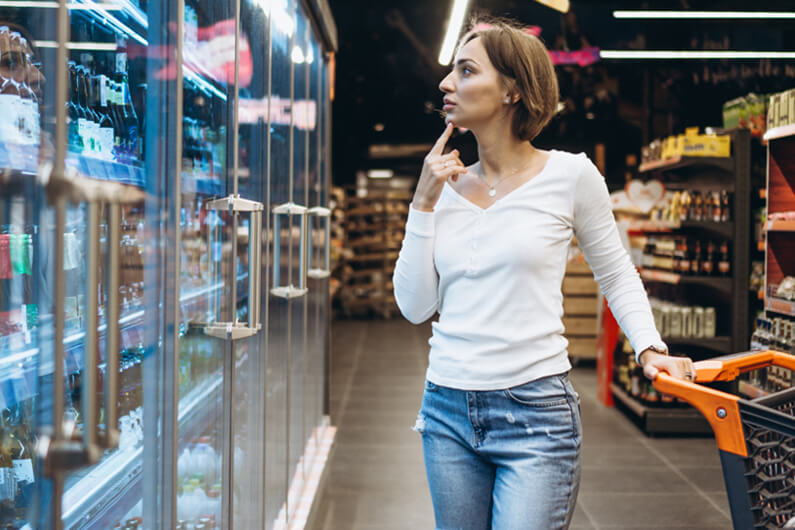
Imagine você abrir um supermercado pela manhã e encontrar o corredor dos congelados pingando água, o chão molhado e os alimentos estragados avaliados em milhares de euros. Foi o que aconteceu na França durante a noite de 11 para 12 de outubro de 2026, quando hackers manipularam remotamente os sistemas de refrigeração de centenas de supermercados. Segundo os relatos, as temperaturas chegaram a 50°C, estragando os alimentos avaliados em milhões de euros.
Os ataques se espalharam. No início de novembro, incidentes semelhantes afetaram alguns supermercados na Bélgica, Estônia, Finlândia, Irlanda, Luxemburgo, Holanda e Suécia. Os fornecedores de alimentos no Reino Unido também foram alvo. Um atacadista de Londres escapou por pouco de perder seus estoques ao desconectar da internet os equipamentos afetados.
Na segunda-feira, 9 de novembro, as autoridades francesas acusaram o Irã de estar por trás dos ataques na França. Outras fontes, incluindo especialistas em segurança cibernética, já haviam suspeitado de envolvimento russo – algo que Moscou negou.
Independentemente de quem seja o responsável, esses incidentes revelam uma realidade desconfortável: os ataques cibernéticos já não se limitam a senhas roubadas, contas bancárias comprometidas ou informações vazadas. Eles podem interromper os sistemas físicos dos quais depende a vida cotidiana.
O termo, “Internet das Coisas” [ou IoT, da sigla em inglês], é às vezes utilizado para descrever a tendência crescente de incorporar sensores a objetos físicos [como os aparelhos eletrônicos e os eletrodomésticos] e fazer com que eles se comuniquem com outros dispositivos ou sistemas conectados na internet.
Todavia, à medida que mais dispositivos se conectam à internet, a questão não é simplesmente como os hackers conseguiram aquecer os freezers dos supermercados, mas quem é o responsável por manter em segurança esses dispositivos e outros semelhantes.
Os sistemas modernos de refrigeração de supermercados costumam utilizar painéis de controle que permitem aos técnicos monitorar remotamente as temperaturas, receber alertas e ajustar suas configurações.
Os painéis de controle operam os dispositivos eletrônicos, chamados controladores, que gerenciam os sistemas de refrigeração e podem ser acessados remotamente pela internet. Isso é útil: um freezer que apresenta defeito durante a madrugada pode causar prejuízos consideráveis, e o monitoramento remoto pode ajudar a evitar esse problema.
Mas a mesma conectividade que torna esses sistemas convenientes também pode criar as oportunidades para os invasores.
Dos freezers de supermercados aos fornos
Segundo relatos, os invasores estenderam os ciclos de degelo de cerca de uma hora para oito horas, atrasando os alarmes enquanto as temperaturas subiam. A preocupação agora é que os equipamentos possam continuar funcionando mecanicamente muito tempo depois de suas proteções de segurança cibernética se tornarem inadequadas.
E as implicações vão além dos supermercados. Os hospitais, as farmácias e os armazéns dependem de refrigeração, enquanto que os sistemas conectados também gerenciam o aquecimento, a ventilação e outras funções dos prédios.
Talvez o aspecto mais revelador desses ataques seja seu potencial de alcance. Os hackers não precisam atacar os supermercados de forma individual. Eles podem procurar na internet os controladores específicos de aparelhos, como geladeiras e freezers, e tentar explorar as mesmas vulnerabilidades em empresas diferentes e em países diferentes.
Desde os ataques hackers, surgiram evidências de que os controladores de refrigeração estão desaparecendo da internet, o que é compatível tanto com as empresas tomando medidas para protegê-los quanto com os proprietários desconectando os aparelhos. Ainda assim, mais de 3.100 continuavam visíveis online em 5 de novembro de 2026. A exposição não significa necessariamente vulnerabilidade, mas ilustra a dimensão do risco compartilhado.
Um controlador de refrigeração pode aceitar uma alteração nas configurações de degelo mesmo quando as temperaturas resultantes podem destruir os alimentos. Portanto, as empresas precisam mais do que uma proteção contra tais acessos não autorizados. Os limites operacionais críticos devem ser protegidos contra as alterações remotas perigosas, com salvaguardas independentes e controles locais – permitindo que os funcionários dos supermercados ajustem os equipamentos de refrigeração – caso os sistemas digitais sejam comprometidos.
A conectividade segura é outra parte da solução. Em janeiro de 2026, o Centro Nacional de Segurança Cibernética do Reino Unido publicou orientações sobre como os sistemas industriais se conectam a redes externas e como essas conexões devem ser controladas.
Mas proteger esses sistemas também levanta uma questão de responsabilidade. Um supermercado pode comprar os equipamentos de uma empresa, contratar outra para a manutenção e depender de uma terceira para o suporte de software. Quando as vulnerabilidades surgem, a responsabilidade pode ficar fragmentada, o que pode deixar lacunas críticas de segurança sem solução.
As agências internacionais de segurança cibernética estão recomendando às organizações que considerem a segurança ao comprar seus equipamentos industriais, incluindo os compromissos dos fabricantes com as atualizações de segurança e suporte durante toda a vida útil de um produto. Essa abordagem é conhecida como “segurança por demanda”.
Mas o que acontece quando um ataque é bem-sucedido apesar dessas precauções? Um supermercado pode sofrer os prejuízos imediatos, mesmo quando a vulnerabilidade está em equipamentos ou programas de software fornecidos por terceiros. O seguro pode cobrir uma parte dos danos, mas, no final das contas, quem arca com os custos depende dos contratos, da responsabilidade legal e das condições da apólice de seguro. O risco financeiro pode ser transferido entre as organizações, mas a responsabilidade por prevenir e administrar os ataques cibernéticos não é necessariamente transferida junto com ele.
E quanto ao restante de nós?
Os mesmos riscos estão cada vez mais presentes em nossas casas. Os termostatos inteligentes, as câmeras de segurança, as campainhas e os eletrodomésticos conectados criam dependências contínuas em relação aos seus fabricantes.
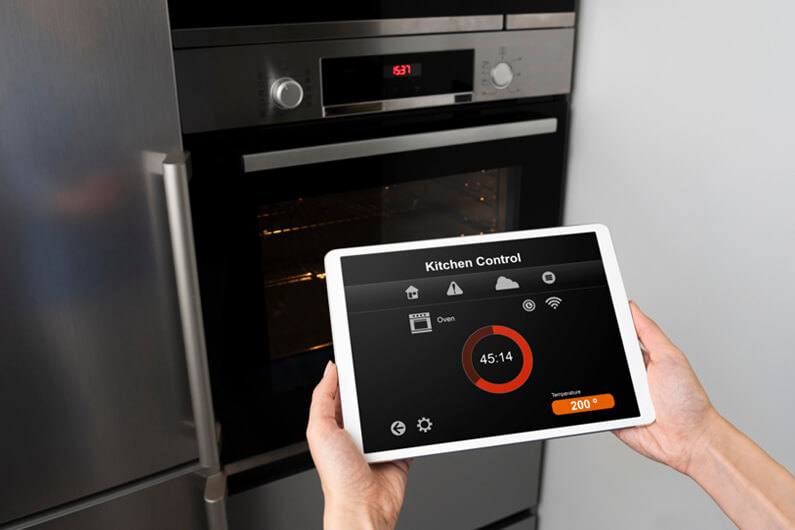
Ao contrário dos aparelhos tradicionais, os dispositivos conectados podem depender de atualizações de software e serviços em nuvem muito tempo depois da compra. Um dispositivo pode se tornar inseguro antes de deixar de funcionar. E, se o fabricante interromper o suporte ou encerrar um serviço em nuvem, algumas funções podem simplesmente parar de funcionar.
Antes de comprar uma tecnologia conectada, devemos perguntar: por quanto tempo serão fornecidas as atualizações de segurança? As funções essenciais funcionarão sem o acesso à internet? O que acontecerá quando o suporte terminar?
Mas não é razoável esperar que os consumidores avaliem todas as vulnerabilidades ou controlem as decisões dos fabricantes. A responsabilidade pela segurança não pode recair exclusivamente sobre eles.
Rotineiramente, perguntamos o que a tecnologia conectada pode fazer por nós. Talvez também devêssemos perguntar quem assume os riscos quando as coisas dão erradas e quem continua responsável por mantê-las segura à medida que envelhecem.
Artigo original (em inglês) publicado por Vincent Charles & Tatiana Gherman na The Conversation UK.
SOBRE O AUTOR
Vincent Charles
Professor de Inteligência Artificial para Negócios e Ciência da Gestão, Queen’s University Belfast.
SOBRE A AUTORA
Tatiana Gherman
Professora Associada de Inteligência Artificial para Negócios e Estratégia, University of Northampton.
Declaração de transparência
Os autores não trabalham, não prestam consultoria, não possuem ações e nem recebem financiamento de qualquer empresa ou organização que pudesse se beneficiar deste artigo, e não declararam vínculos relevantes além de seus cargos acadêmicos.
Parceria
A Queen’s University Belfast fornece financiamento como parceira fundadora do The Conversation UK.